ISO 27001 Intro
Manažerský úvod do ISO 27001 vám ukáže principy a benefity standardu, který je základní stavební kámen pro řízení Information Security Management System (ISMS), plnění zákona č. 264/2025 Sb. o kybernetické bezpečnosti, compliance PCI DSS pro platební systémy, splnění ochrany osobních údajů GDPR a řady dalších regulačních, standardizačních, či certifikačních požadavků..
Virtual Training nebo e-Learning?
Máme dostatečnou flexibilitu, takže vybírat můžete jak prezenční termíny, tak online kurzy.
Zkuste živý kurz virtuálněKomu je určen
Cílová skupina kurzu ISMS Intro
Udělejte první krok k vybudování odolnosti vaší organizace vůči kybernetickým hrozbám s akreditovanými kurzy pod záštitou ISO/IEC 27001 ISMS Lead Auditora
Obsah kurzu je postavený tak, aby poskytl základní manažerský přehled všem, kteří pracují, nebo plánují budovat kariéru v oblasti informační a kybernetické bezpečnosti.
- Interním i budoucím Lead Auditorům
- CIO, Chief Security Officer, Manažerům
- Zájemcům o aplikaci zákona o kybernetické bezpečnosti
- Profesionálům zaměřeným na analýzu rizik a implementaci ISMS

Cíle kurzu
- Minimum teorie, max. počet praktických scénářů
- Ukážeme vám, jak pracovat s normou řady ISO 2700x
- Setkáte se s renomovanými experty ISO/IEC 27001 Lead Auditors!
- Naučíme vás využít ISMS pro návrh a implementaci bezpečnostních opatření
ISO 27001 Dokumentace
Tip: Vyzkoušejte vzorovou dokumentaci pro ISMS: ISO 27000 Toolkit™
S tímto produktem získáte do rukou nástroj, který vám pomůže udržet správný směr při přípravě na certifikaci, ale zároveň i zefektivní celý implementační projekt. Co vše ISMS Toolkit od TAYLLORCOX obsahuje
- Komplexní sada "ready to use šablon"
- Plně přizpůsobitelné všem společnostem
- Ušetříte nejenom čas, ale dosáhnete výrazné finanční úspory
- Je plně kompatibilní se standardy jako např. ISO 9001, GDPR, ISO 22301
- ISMS dokumentace je verifikována akreditovanými Auditory pro ISO/IEC 27001

Harmonogram
09:00 – 10:30
Úvod do ISMS
- Principy
- Přínosy, Rizika
- Řízení bezpečnosti informací
Standardy
- Synergie systémů řízení
10:30 – 10:45
Coffee Break
10:45 – 12:15
Struktura ISMS
- Procesy
- Požadavky
- Strategické cíle
Implementace ISMS
- Best Practice
- Požadavky Auditu
- Základní doporučení
Závěr
- ISMS - shrnutí
- Prostor pro dotazy
- Certifikační úrovně
Ukážeme vám, jak vybudovat efektivní ISMS (Information Security Management System).
Část z ušetřeného rozpočtu investujte do certifikačního auditu, který zvýší hodnotu organizace a pomůže nastavit standardizovanou úroveň ochrany před informačním či kybernetickým útokem.
Posílíte tím důvěryhodnost s ohledem na požadavky zákona o kybernetické bezpečnosti. Certifikace je klíčovým ukazatelem bezpečnosti a důvěryhodnosti také směrem k zákazníkům, investorům i partnerům.
- Délka bloku 90 minut
- Vyučovacích hodin 4 hodin
- Občerstvení Ne
- Zkouška Ne
Předpoklady
Manažerský úvod. Nevyžaduje vstupní předpoklady.


Jan Cuřín
Absolvent ČVUT FEL. Od roku 2005 působí jako vedoucí auditor akreditovaných certifikačních orgánů pro ISO/IEC 27001, ISO/IEC 20000-1, ISO 9001 a ISO 50001 a má za sebou desítky certifikačních a dozorových auditů ve státní správě, zdravotnictví, telekomunikacích, energetice i bankovnictví, včetně auditů v zahraničí. Řadu firem připravil k certifikaci ISO/IEC 27001 jako konzultant, auditoval prostředky bankovní identity podle nařízení eIDAS a od roku 1989 je soudním znalcem v oborech výpočetní technika a ekonomika. V TAYLLORCOX školí ISO 27001, zákon o kybernetické bezpečnosti a GDPR a školí i auditory certifikačních orgánů: na kurzu tedy slyšíte přesně to, na co se certifikační audit ptá.
Jak vypadá jeho kurz?
Žádné předčítání normy. Každý požadavek ISO/IEC 27001 ukáže tak, jak ho ověřuje auditor: jaké důkazy chce vidět, kde firmy nejčastěji padají a co je drobnost, kterou lze napravit do týdne. Účastníci si odnesou nejen přípravu na zkoušku, ale i reálnou představu, jak obstát při certifikačním auditu a jak ho sami vést.
- Lead Auditor ISMS ISO/IEC 27001, ITSM ISO/IEC 20000-1 a ISO 9001 pro akreditované certifikační orgány
- Certifikovaný Manažer, Auditor a Architekt kybernetické bezpečnosti dle zákona o kybernetické bezpečnosti; Approved Trainer & Lead Auditor GDPR
- Risk Manager ISO/IEC 27005, soudní znalec v oborech výpočetní technika a ekonomika
Zuzana Bitterová
Více než patnáct let řídí informační bezpečnost, risk management a ochranu dat v mezinárodních korporacích v Česku a ve Velké Británii, od elektroniky přes energetiku po farmacii a veřejnou správu. Vedla provoz zákaznických služeb pro Velkou Británii a Irsko včetně plánů kontinuity a jejich testování, posuzovala kybernetickou bezpečnost globálních dodavatelů a pro britské státní instituce navrhla a vedla kurzy řízení kybernetických rizik podle rámce NCSC. Je držitelkou CISM, Lead Auditorkou i Lead Implementerkou ISO/IEC 27001 a Business Continuity Manažerkou podle ISO 22301, má Senior Executive MBA a doktorské studium informační bezpečnosti na Royal Holloway, University of London. Přednáší na mezinárodních konferencích (GISEC, #RISK, PrivSec, ISACA London) a v TAYLLORCOX školí ISO 27001, ISO 27005 Risk Manager a ISO 22301: s nadhledem praktičky, která normy nejen audituje, ale sama je v korporacích zaváděla. Školí česky i anglicky.
Jak vypadá její kurz?
ISO 27001 učí tak, jak se s ní pracuje v představenstvu i v IT: od analýzy rizik přes výběr opatření až po důkazy, které chce vidět auditor. Do výkladu přináší případy z korporací, dodavatelských řetězců a britské státní správy, kde kybernetická rizika řešila naostro, a účastníky vede k tomu, aby normu uměli obhájit před vedením i před certifikačním orgánem.
- Lead Auditor a Lead Implementer ISMS ISO/IEC 27001, Business Continuity Manager ISO 22301, Cyber Incident Planning & Response (APMG)
- CISM (ISACA), Certified in Cybersecurity (ISC)², Data Protection Officer dle GDPR, Cyber Essentials / IASME Assessor
- Senior Executive MBA (Nottingham Trent University), doktorandka informační bezpečnosti (Royal Holloway, University of London), členka ISACA, (ISC)² a BCS
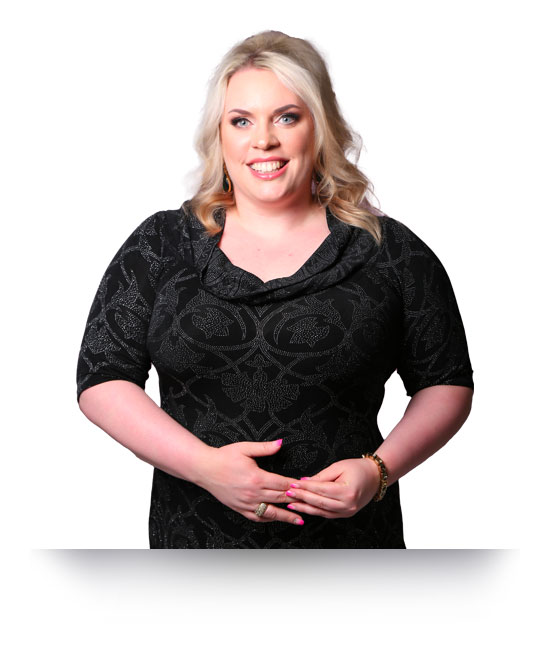
Petra Dytrychová
Absolventka ČVUT v Praze. Více než šest let řídila systémy managementu v Českých Radiokomunikacích, kde jako jediná Lead auditorka ve společnosti vedla interní audity ISMS podle ISO/IEC 27001, ISO/IEC 20000-1 a zákona o kybernetické bezpečnosti v prostředí elektronických komunikací, digitální infrastruktury a cloudových služeb s vysokými nároky na dostupnost a regulatorní soulad. V roce 2024 samostatně dovedla společnost Cloud4Com k úspěšné certifikaci ISO/IEC 27001. V TAYLLORCOX školí a audituje ISO 27001, NIS2 a nový zákon o kybernetické bezpečnosti: nejen co norma říká, ale jak ji zavést tak, aby obstála u certifikačního auditu i v každodenním provozu.
- Lead Auditor ISMS ISO/IEC 27001, ISO/IEC 20000-1 a zákona o kybernetické bezpečnosti
- Certifikovaná Manažerka a Auditorka kybernetické bezpečnosti dle NIS2, zákona č. 264/2025 Sb. a vyhlášky č. 409/2025 Sb.
- Lead Auditor ISO/IEC 42001 (AI Management System)

Vladimír Ráb
Dvacet let pracoval tam, kde se IT skutečně láme: spravoval tisíce serverů, navrhoval sítě pro T‑Mobile, stavěl infrastrukturu poboček od Ukrajiny po Indii a pro Societe Generale řídil migraci 60 000 počítačů. DHL si ho do svých bezpečnostních týmů nasmlouvala třikrát. ISO/IEC 27001 proto zná z obou stran: jako správce infrastruktury, kterému audit klepe na dveře, i jako certifikovaný Manažer, Auditor a Architekt kybernetické bezpečnosti podle zákona o kybernetické bezpečnosti.
Jak vypadá jeho kurz?
Normu vám nepředčítá, ukazuje ji v provozu. Každé opatření z přílohy A převede na konkrétní nastavení: jak vypadá řízení přístupů, které obstojí u auditora, co obnáší logování, ze kterého se dá incident skutečně vyšetřit, a jak se pozná záloha, kterou nikdo nikdy neobnovil. Jako Certified Ethical Hacker a certifikovaný instruktor EC‑Council přidává pohled útočníka: proč dané opatření v normě vůbec je a co se stane, když chybí.
K tomu tři věci, které online kurz nenabídne: výuku v češtině, skupiny o 7 až 12 lidech a dialog. Můžete se ptát na situace z vlastní firmy a dostanete odpověď člověka, který obdobnou situaci pravděpodobně řešil. Školí techniky i vedení firem, především v bankovnictví a telekomunikacích: stejné téma umí podat správci serverů i bezpečnostnímu výboru představenstva.
Čísla místo přídavných jmen
- Tisíce vyškolených absolventů
- 5/5 průměrné hodnocení účastníků
- Od roku 2015 trenérem TAYLLORCOX
- 20 let praxe v IT provozu a kybernetické bezpečnosti
- 98 %+ úspěšnost absolventů u certifikačních zkoušek
- 10 až 15 školicích dní měsíčně: výuka není vedlejšák, ale řemeslo
- Certifikovaný Manažer, Auditor a Architekt kybernetické bezpečnosti dle zákona o kybernetické bezpečnosti, Accredited Trainer ISMS ISO/IEC 27001
- Certified Ethical Hacker (CEH), Certified EC-Council Instructor (CEI), Certified Network Defender (CND), EC-Council Incident Handler (ECIH), CCISO; certifikace CompTIA napříč vyučovaným portfoliem
- Microsoft (MCSE, MCSA) a Cisco (CCNP Security); od roku 2015 trenér TAYLLORCOX, úspěšnost absolventů u certifikačních zkoušek přes 98 %

Proč TAYLLORCOX
GDPR Toolkit™ | Dokumentace

Management of Risk

ISO 22301 BCM
Ethical Hacking
ISMS aktuálně

ISO 27701. Nový standard pro systém ochrany osobních údajů a certifikaci GDPR
GDPR je s námi již více, než rok Obecné nařízení o ochraně osobních údajů, GDPR, je již plně účinné déle než rok. Od letošního dubna máme i nový zákon č. 110/2019 Sb., o zpracování osobních údajů,...

Bezpečnostní hrozby a rizika kamerových systémů v době GDPR
Provozování kamerových systémů, jejichž účelem je identifikace konkrétních fyzických osob, je podle ustáleného výkladu Úřadu pro ochranu osobních údajů i soudů považováno za zpracování osobních údajů.

★ GDPR Dokumentace (šablony i vzory)
Věděli jste, že máte povinnost na vyžádání předložit GDPR Dokumentaci Úřadu pro ochranu osobních údajů, v rámci principu doložitelné odpovědnosti?

Víte, že... ISO 27001 výrazně usnadní implementaci GDPR?
ISO 27001 má s GDPR mnoho společného. Určitě víc, než se vám na první pohled zdá. Jak může ISO 27001 pomoci se zajištěním shody EU Nařízením GDPR?

GDPR Audit Tool
Připravte se na nové nařízení o ochraně osobních údajů, které vstoupí v platnost 25. května 2018 s Auditním nástrojem, který vyvinul certifikační orgán TAYLLORCOX. Nástroj je zatím dostupný zdarma!

Dotace POVEZ II se znovu otevírá 1.11.2017
Připraveni? Příjem žádostí o získání příspěvku na vzdělávací kurzy v rámci III. výzvy projektu POVEZ II bude zahájen 1.11.2017 v 11 hodin!

Jak splnit nová pravidla GDPR?
Po veřejné správě, ale i soukromých společnostech se vyžaduje mj. zřízení pozice Data Protection Officer (DPO), Pověřenec pro ochranu osobních údajů.
Váš dream job díky zákonu 181/2014 Sb.
ISO/IEC 27001 - mezinárodní cyber security standard se rychle stává základním pilířem budování kybernetické bezpečnosti. ČR jej využila i jako páteř zákona §181/2014Sb.

Jste připraveni na GDPR? Ukážeme vám, jak na to.
GDPR (General Data Protection Regulation). Mj. zavádí povinnou pozici Data Protection Officer a další.

Management of Risk (MoR)
Téměř 8 firem z 10 poskytujících služby plánují v následujících dvou letech zvýšit své investice do správy rizik.

Vyzpovídali jsme auditora Kybernetické bezpečnosti!
Přinášíme vám otisk zajímavého rozhovoru s vedoucím auditorem kybernetické bezpečnosti. Zákon č. 181/2014 Sb. a vzdělání bezpečnostních manažerů.
Jak nás hodnotí
Excelentní hodnocení ☆☆☆☆☆ od 824 hodnotících
V čem jsou naše reference výjimečné? Nejsou to jednorázové akce. K nám se lidé vrací rádi a nezavírají před námi dveře.
- Ladislav O.
- 23.08.24
- ☆☆☆☆☆
Ivan byl perfektní. Kurz srozumitelný s skvělé uvedení do problematiky ISO27000
- Aleš K.
- 02.05.24
- ☆☆☆☆☆
Perfektní úvod do problematiky ISMS. Doporučení od kolegů se mi potvrdila - dál mohu vřele doporučit. Jan Cuřín je nejen kapacita v oboru, ale i skvělý školitel.
- Michaela B.
- 25.03.24
- ☆☆☆☆☆
Zajímavé intro, proložené příklady z praxe.
- Linda R.
- 25.03.24
- ☆☆☆☆☆
Nemám, co vytknout. Poutavé školení, skvěle rozplanované
- Petr N.
- 02.02.24
- ☆☆☆☆☆
Informativní a záživné, praktické příklady udržovali kurz zajímavým i přes intenzivní dobu kurzu,
- Ladislav S.
- 29.01.24
- ☆☆☆☆☆
S kurzem jsem byl spokojený, lektor byl velmi fundovaný jak po teoretické, tak hlavně i praktické stránce. V průběhu výkladu nám sděloval z praxe mnoho zajímavých postřehů. Pan lektor měl skvělé připravené materiály, po technické stránce také vše proběhlo na výbornou.
- Martin S.
- 29.01.24
- ☆☆☆☆☆
Kurz přinesl očekávaný obsah, který byl srozumitelně podaný. Děkuji
- Stanislav Č.
- 28.04.23
- ☆☆☆☆☆
- iXperta
Kurz v poměrně krátkém vymezeném čase přinesl přehledným způsobem základní informace nutné pro orientaci v požadavcích na řízení bezpečnosti informací. Lektor prezentoval látku s velkým přehledem, nešlo přehlédnout jeho hluboké zkušenosti a podávané informace doplňoval vhodnými příklady z praxe. Za mě naprostá spokojenost.
- Rostislav K.
- 03.02.23
- ☆☆☆☆☆
Vše bez problémů, kurz se mi líbil a dostal jsem to, co jsem očekával.
- Miroslav H.
- 03.02.23
- ☆☆☆☆☆
Byl jsem spokojený, lektor dokázal i on-line udržet mou pozornost a kurz splnil co jsem od něj očekával. Pobavilo mě, že nám lektor říkal "týme" :))
Zobrazit dalších 10 recenzí absolventů
Podívejte se na úplný seznam referenčních klientů, kteří na nás nedají dopustit.
Nejste si jisti, zda je tento kurz pro vás?
Zavolejte nám a my vám poradíme.
Jsme vám k dispozici na telefonním čísle +420 222 553 101 vždy od pondělí do pátku: 9:00 - 17:00.
Nemůžete volat? Zkuste nám napsat
Chcete získat dárek k narozeninám?